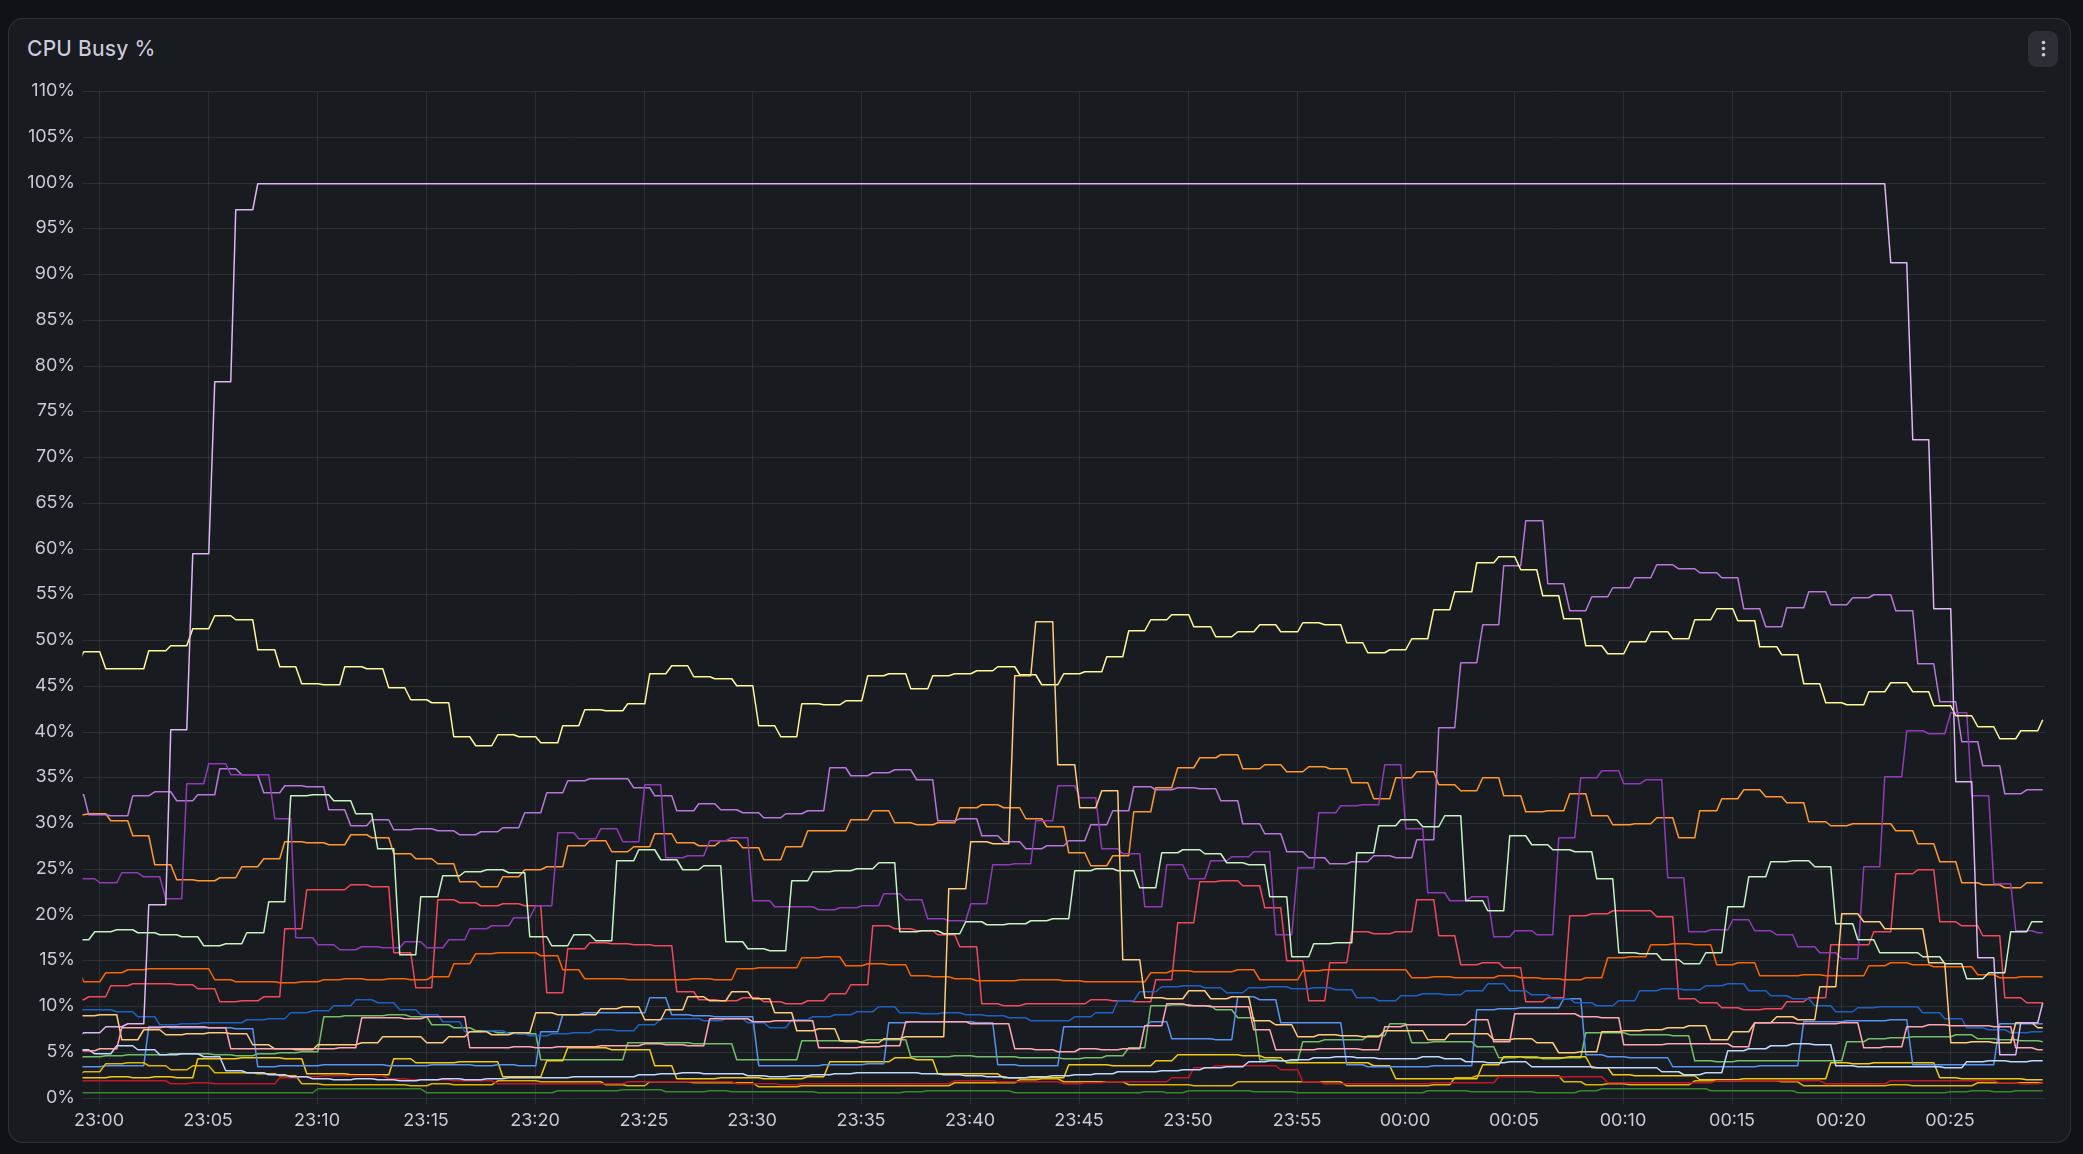

Idealmente, o serviço só pode acessar os arquivos de que necessita legitimamente, incluindo arquivos de dados e objetos .so compartilhados, e nada mais, assim como um contêiner Docker minimizado. Então, quando entrei no servidor para verificar o que estava acontecendo, realmente encontrei um processo, python3 -, consumindo toda a CPU. E, ao configurar servidores, é melhor configurar camadas de defesas, para impedir o invasor tanto quanto possível:
Desejo a todos boa sorte. Ainda é possível alcançar alguns graus de isolamento, como limitar privilégios de serviços, mesmo sem usar contêineres, o que reduzirá a quantidade de danos em caso de ataque cibernético. Embora você possa fortalecê-los um por um, esses serviços ainda podem vir de seus próprios módulos, Nixpkgs ou até mesmo de Flakes de terceiros.
Fonte: https://lantian.pub/en/article/modify-computer/hardening-nixos-after-i-got-hacked.lantian/