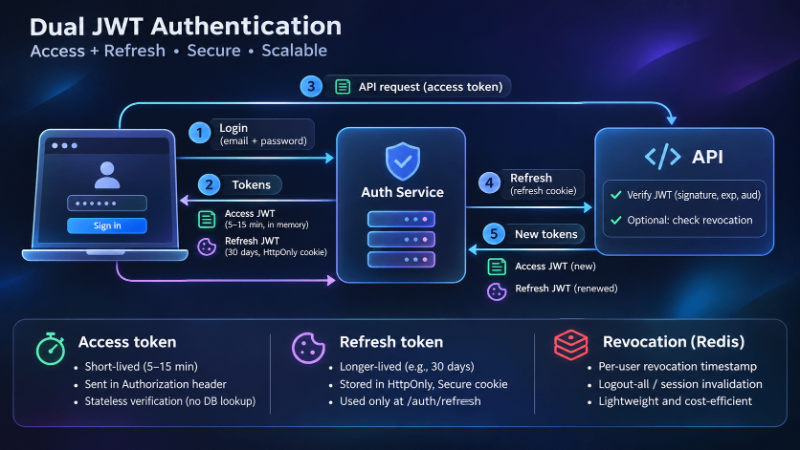

A verificação de assinatura de token pode ser sem estado, mas logout, detecção de repetição, sessões por dispositivo e revogação imediata exigem coordenação de estado ou equivalente. O cliente envia:
A API valida a assinatura JWT, o emissor, o público, a expiração e a finalidade do token. O servidor também deve validar o emissor, o público, a expiração, o algoritmo e a finalidade pretendida do token. Para serviços financeiros, aplicações administrativas privilegiadas, informações pessoais confidenciais e outros sistemas de alto impacto, geralmente são preferíveis controles mais fortes de tokens de atualização e revogação granular. O aplicativo ainda precisa de infraestrutura para contas de usuário, credenciais, políticas de autorização, logs de auditoria e outros dados comerciais.
Fonte: https://www.jstools.space/blog/dual-jwt-authentication/