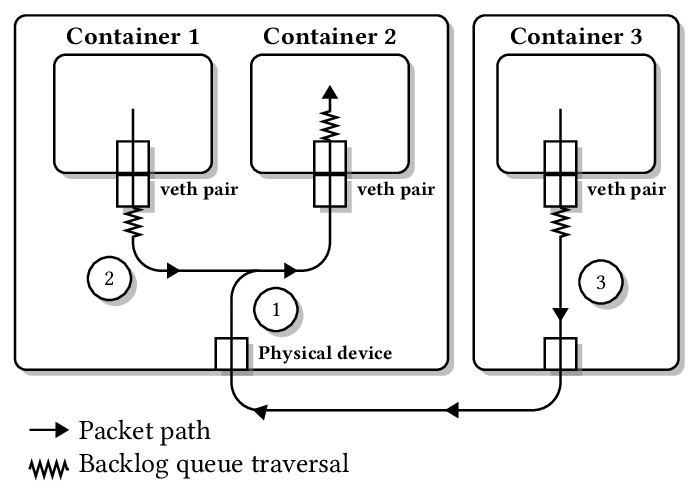

Usando um programa BPF anexado ao dispositivo netkit dentro dos contêineres, podemos redirecionar os pacotes para o contêiner de destino (caminho (2)) ou para o dispositivo nativo (caminho (3)). Por exemplo, quando o Receive Packet Steering (RPS) está habilitado, isso permite distribuir a carga de processamento entre núcleos, conforme explicado na documentação do Linux. No primeiro caso, ele é executado no namespace da rede host; no último caso, no namespace de rede do contêiner. Ignorar as filas de backlog ao sair dos contêineres, conforme mostrado nos caminhos (2) e (3), é um pouco mais complicado. Ao contrário dos dispositivos veth, os dois dispositivos em um par de netkit não são intercambiáveis: um é o dispositivo peer e o outro o dispositivo primário.
Fonte: https://pchaigno.github.io/ebpf/2026/09/22/netkit-paper.html